Blog
Executiva
Por Marilaine Costa*
Descubra cómo TISAX crea un lenguaje común de evaluación en el ecosistema automotriz y por qué la madurez de los socios influye en la confianza, la continuidad y la capacidad de hacer negocios.
TISAX es un mecanismo de evaluación e intercambio de resultados de seguridad de la información utilizado en el ecosistema automotriz. Para las empresas, su valor está en crear un lenguaje común que permita demostrar controles dentro de un alcance definido y compartir resultados con participantes autorizados.
Cuando una información sale de la empresa, la responsabilidad no se queda atrás.
Datos, documentos, accesos y decisiones circulan diariamente entre fabricantes de vehículos, proveedores, prestadores de servicios, plataformas y equipos tercerizados. En este recorrido, la seguridad deja de depender únicamente de los controles de la empresa contratante y pasa a depender de la madurez de cada eslabón que participa en la operación.
Por eso, la pregunta más relevante ya no es solamente “¿mi empresa está protegida?”. También debemos preguntarnos: “¿mi información continúa protegida cuando sale de mi empresa?”.
TISAX significa Trusted Information Security Assessment Exchange. En el ecosistema automotriz, funciona como un mecanismo de evaluación e intercambio de resultados de seguridad de la información. La evaluación considera un alcance definido y los resultados se comparten entre los participantes a través del portal de la ENX Association.
Más que una sigla, TISAX ayuda a las organizaciones a hablar un lenguaje común sobre confianza. En lugar de depender únicamente de declaraciones comerciales o de evaluaciones aisladas, las empresas pueden trabajar con criterios, evidencias y resultados estructurados.
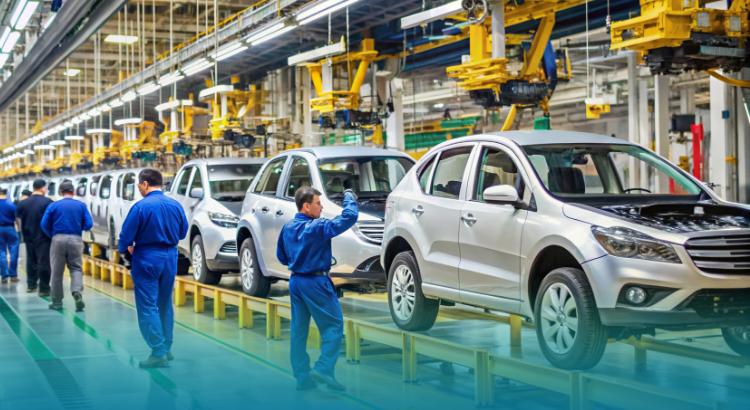
El sector automotriz presenta uno de los niveles de exigencia más altos del mercado en materia de gestión de terceros. La seguridad de la información, la protección de datos y el cumplimiento documental son condiciones de entrada, no aspectos que puedan considerarse posteriormente.
Una cadena conectada puede ganar velocidad, escala y especialización, pero también crea dependencias. Un acceso mal gestionado, información tratada sin una clasificación adecuada o un proveedor evaluado únicamente mediante documentación registral pueden ampliar la exposición de toda la operación.
En este entorno actúa Executiva y es elegida para llevar adelante la homologación y el monitoreo de terceros, cumpliendo los criterios que los fabricantes de vehículos aplican a su propia cadena.
La seguridad de la información suele presentarse mediante controles, políticas y requisitos. Para quienes dirigen una operación, su valor se manifiesta de una forma más sencilla: saber que la información recibe un nivel de cuidado proporcional al riesgo; que los accesos se conceden y se revocan siguiendo criterios definidos; que los entornos y las responsabilidades están organizados; y que los proveedores también son evaluados.
Estas prácticas no eliminan todos los riesgos. Reducen la confianza basada en suposiciones y aumentan la capacidad de demostrar cómo la organización protege la información que recibe de clientes y socios.
Executiva se encuentra en fase de adecuación y preparación para el assessment TISAX. El registro como participante y el registro del alcance de evaluación ante la ENX Association ya fueron concluidos.
El trabajo comprende el fortalecimiento continuo del sistema de gestión de seguridad de la información, mediante la estructuración de prácticas, políticas y procesos alineados con las mejores prácticas del sector. Entre los frentes ya formalizados se encuentran la clasificación de la información, los criterios de acceso, la segregación de entornos y la gestión de proveedores. La gestión de incidentes y la continuidad del negocio continúan como frentes de evolución.
El proceso de evaluación será llevado a cabo por un proveedor de auditoría autorizado y los resultados, cuando estén disponibles, se compartirán a través del portal ENX, de acuerdo con las reglas de la ENX Association.
No estamos comunicando una certificación ni un sello. Estamos haciendo visible una elección: fortalecer nuestra base para responder al nivel de exigencia del sector automotriz y proteger mejor las relaciones que pasan por nuestra operación.
Cuando una empresa actúa en el centro de la relación entre contratantes, terceros, documentos, personas, accesos y evidencias, la seguridad no puede ser una capa secundaria. Debe formar parte del diseño del servicio.
Antes de pedirle confianza a la cadena, fortalecemos el eslabón que somos.
Para nuestros clientes, esta es la ventaja práctica: menos confianza basada en suposiciones y más disciplina para proteger la información, gestionar los accesos y monitorear a los proveedores de los que también depende la operación.
¿Cómo se conecta la seguridad de la información con la gestión de terceros en su operación? Hable con Executiva: (11) 93414-7700
*Marilaine Costa es CEO de Executiva Inteligência em Terceiros.